相次ぐサイバー攻撃報道
今、必要な中小企業の備えとは
業務を止めるシステム障害や、個人情報の漏えいなど、企業へのサイバー攻撃の報道が相次いでいます。お客様の情報を預かる事業者は何に注意し、これから何を続けていくべきか。 20年以上にわたり企業や自治体のサイバーセキュリティを支援してきた専門家、名和利男氏に、最新の動向と必要な備えについて伺いました。
2026年10月30日
報道の数は、攻撃の数ではない
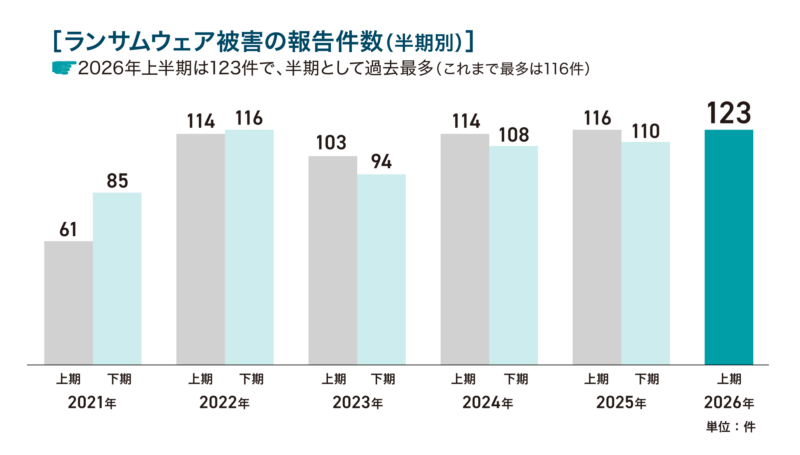
警察庁が把握した2026年上半期のランサムウェア被害は123件で、半期として過去最多となりました。ただし名和さんは、「これは警察が把握した被害の件数で、攻撃すべてを数えたものではありません。報道件数だけから、攻撃が何倍に増えたと判断することもできません」と注意を促します。一つの侵害でも、被害企業の公表や続報、影響を受けた取引先の公表が、それぞれ報道されることがあるためです。
生成AIで「直すまでの猶予」が縮んでいる
そのうえで名和さんが重く見ているのは、生成AIによって攻撃者の作業効率が変わっていることです。侵入の足掛かりには、機器やソフトウェアの更新漏れ、外部からの接続に関する設定不備、不要になったアカウントの放置など、以前から知られている問題が少なくありません。
「生成AIを従来の攻撃ツールと組み合わせると、こうした隙を探す作業を、より短い時間で、より広い範囲に繰り返せるようになります。企業が管理の漏れを見つけて直すまでの猶予が小さくなっていると捉えています」。
攻撃者にとって重要なのは会社の規模ではなく、侵入しやすく、利益を得られるかどうかです。小さな会社でも、顧客情報や取引先との接点があれば対象になり得ます。「経営者には、自社の機器やサービスについて、更新と設定の確認を誰が担い、漏れがあればどう直すのかまで確かめていただきたい」。
「情報漏えい」だけを心配する時代ではない
業務のデジタル化が進み、攻撃は業務そのものを止めるようになりました。「たとえばLPガス事業者なら、顧客情報や保安台帳、配送予定を確認できなくなった場面を想像してみてください。ガスも車両も人員もある。それなのに、どのお客様へ、いつ、何を届ければいいのか分からない、ということも起こり得るでしょう」と名和さん。損失はパソコンの修理代にとどまらず、業務停止、原因調査、復旧、お客様や取引先への対応まで含めて考える必要があります。
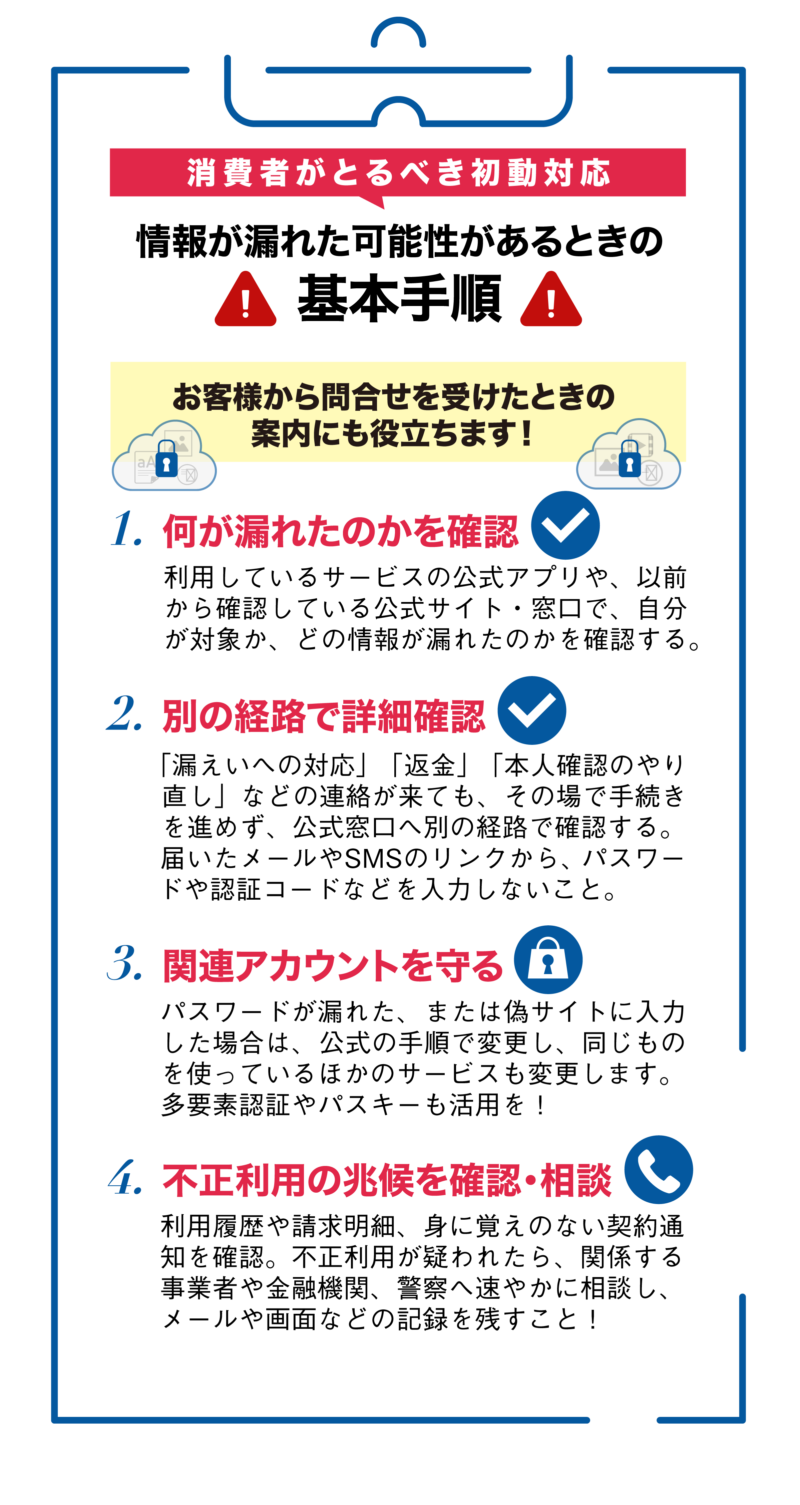
自社が直接攻撃されなくても、無関係とは言えません。関東地方のあるLPガス会社では、配送などの業務を委託していた事業者が攻撃を受け、顧客情報の一部が漏えいしました。この場合も、お客様への説明や再発防止の対応は自社に求められます。
盗まれた顧客情報の行方は?
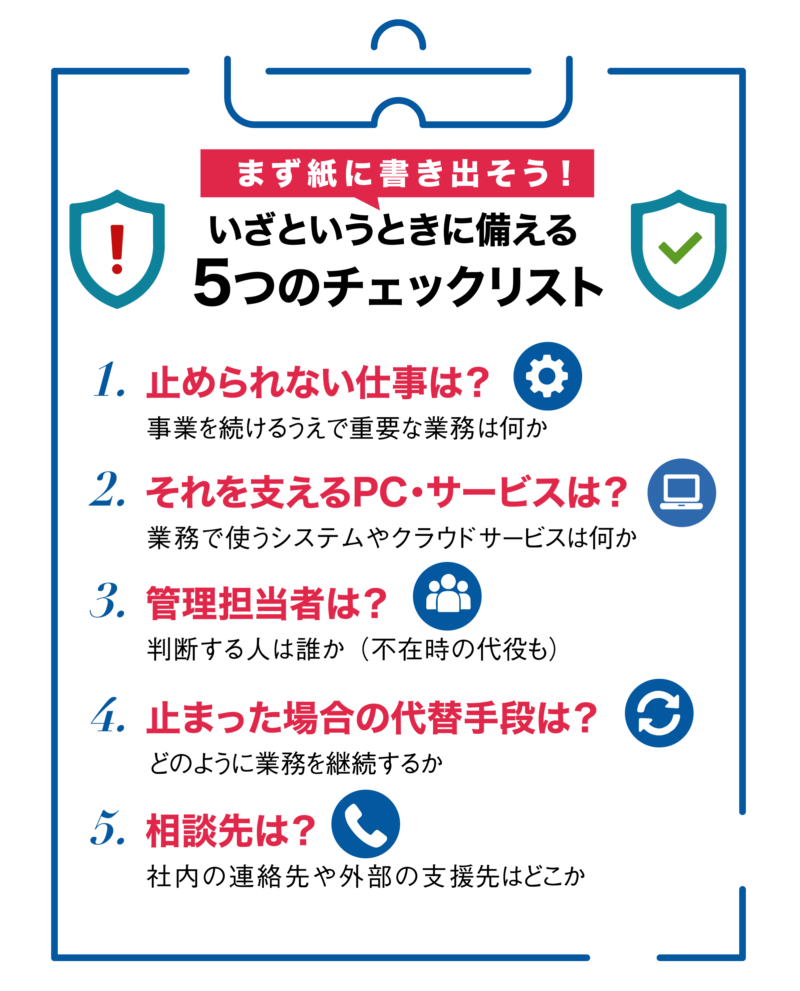
金銭目的の犯罪者は、盗んだ情報で企業を脅すだけでなく、別の犯罪者に売ることもあります。購入者は、氏名や住所、利用しているサービスなどを材料に、その会社の担当者を装った、もっともらしい連絡をすることができます。生成AIで相手に合わせた自然な文章を作ることも考えられるでしょう。
「『自分のことを詳しく知っている相手だから、本物の担当者だろう』という判断の根拠自体が、個人情報が犯罪者に渡ると崩れます。文章の不自然さで詐欺を見抜こうとするだけでは、対応が難しくなっています」と、名和さんは話します。
先日公表されたカーシェアリングサービス会社の情報漏えいでは、暗号化された運転免許証画像などのデータが外部に送信された痕跡も確認されました。同社は、外部送信があっても、画像の内容が読める状態になったとは限らないと説明しています。また、本人確認書類の画像が第三者に渡った場合でも、それだけで直ちに不正契約が成立するわけではなく、他にどの情報が渡ったかや、手続き先の本人確認方法によってリスクは変わるといいます。
「セキュリティ衛生」の考え方
名和さんは、新しい製品を導入する前に、基本的な対策が日々適切に行われているかを確認することが重要だと指摘します。これは、セキュリティの状態を良好に保つ「セキュリティ衛生」という考え方です。
具体的には、機器やソフトウェアの更新、不要なアカウントの削除、パスワードの使い回し防止、パスキーなどによる認証の強化、アクセス権限の適切な管理などです。さらに、不審な動きの早期発見や、バックアップから確実に復旧できるかの確認も欠かせません。こうした対策を一度きりで終わらせず、継続することが大切です。
ただし、こうした「基本」を続けることは簡単ではありません。サービスが増えれば管理対象も増え、担当者が異動すれば確認の仕事が抜けることもあります。誰が確認し、いつまでに直し、担当者が不在なら誰が代わるのか。そこまで仕事として決め、異常やミスに気付いた人が早く相談できる職場にすることが大切です。
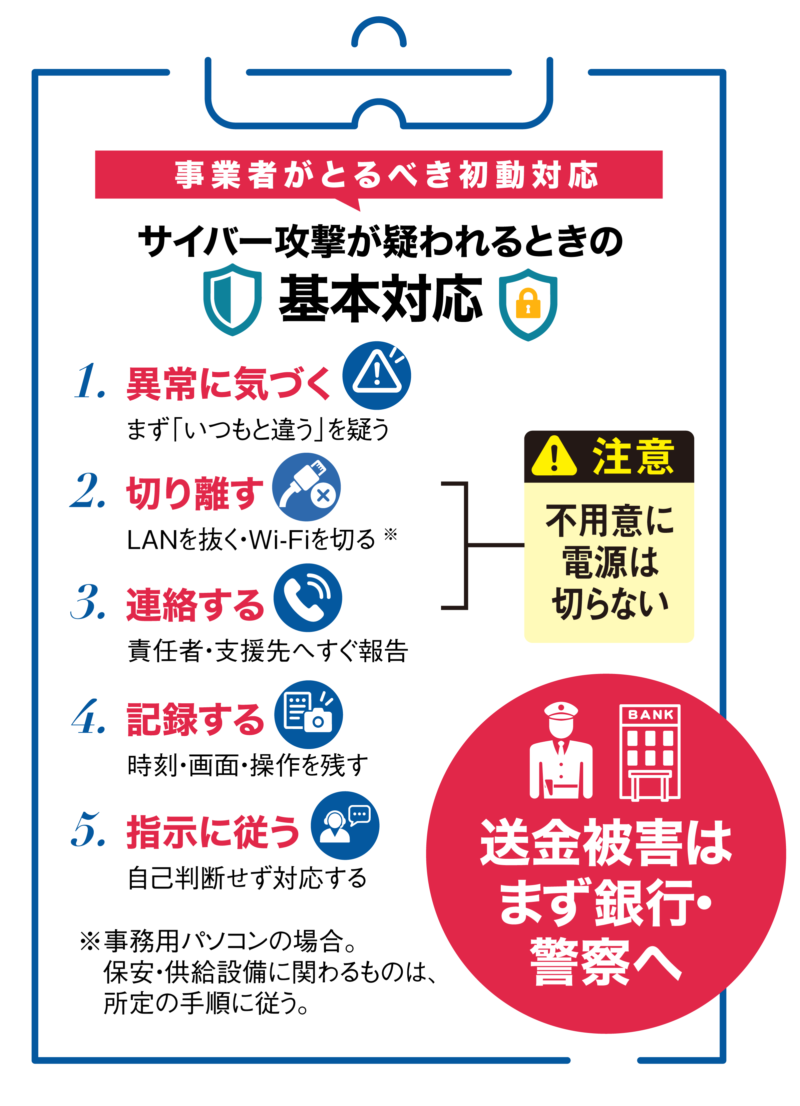
AIは業務のスピードを速くしますが、警告を受けて動く人が決まっていなければ、発見を被害防止につなげられません。供給や保安に関わる設備の停止など、影響の大きい対応は、人が何を確認して判断するかを事前に決めておく必要があります。
「LPガスの保安点検と同じように、サイバーセキュリティも、対策が今日も機能しているかを確かめる習慣を根付かせていただきたいと思います。その積み重ねが、お客様の情報を守り、地域に必要な仕事を続ける力になります」。
経済産業省 独立行政法人情報処理推進機構(IPA)
サイバーセキュリティ
お助け隊サービス
中小企業がサイバー攻撃に備え、万一被害に遭ったときにも対応できるよう、必要な支援をまとめて受けられる民間のサービスです。
経済産業省 独立行政法人情報処理推進機構(IPA)
サイバーセキュリティお助け隊サービス
中小企業がサイバー攻撃に備え、万一被害に遭ったときにも対応できるよう、必要な支援をまとめて受けられる民間のサービスです。
名和 利男(なわ・としお)氏
サイバーセキュリティアドバイザー
海上自衛隊で護衛艦のCIC(戦闘情報中枢)の業務に従事した後、航空自衛隊でプログラム幹部として信務暗号・通信業務等の幅広いセキュリティ担当業務に従事。JPCERTコーディネーションセンター早期警戒グループのリーダーを経て、現在は公的機関におけるサイバーセキュリティ施策への助言や支援などを行う傍ら、複数の民間サイバーセキュリティ専門組織において経営および分析の中核的な役割と技術面の統括を一体的に担っている。
